Hantera cyberrisker utan en tung GRC-plattform
Få ut cyberrisken ur kalkylbladen utan en tung GRC-plattform: vad de svenska reglerna kräver, och vad som behöver finnas på plats.
- Riskhantering
- Regelefterlevnad
- NIS2
- Styrelse och styrning
Det finns mer än ett sätt att hantera cyberrisker, men är en GRC-plattform (Governance, Risk and Compliance) rätt väg för er? Kanske är ert riskregister ett kalkylblad i flera versioner. Kanske har ni just fått ett GRC-förslag på bordet, med införandeplan och inbokade workshoppar.
Oavsett vilket är det organisationens komplexitet som ska avgöra om ni behöver en GRC-plattform.
En GRC-plattform löser ett verkligt problem i komplexa organisationer
Gartner beskriver den här klassen av GRC-verktyg som den dyraste nivån, bäst lämpad för stora och komplexa organisationer. De har:
- separata team för risk, juridik, regelefterlevnad och revision som behöver en gemensam plattform
- specialister på risk och regelefterlevnad som övervakar, och en internrevision som ger oberoende granskning, där båda läser samma data, så som IIA:s trelinjemodell beskriver
- flera riskmoduler och omfattande anpassningar
I en medelstor organisation ligger säkerhet och regelefterlevnad ofta hos en person eller ett litet team. De behöver en aktuell bild av sina risker, och den kan de bygga utan en GRC-lösning.
Komplexiteten har ett eget pris
Att införa ett sådant verktyg tar både tid och personal i anspråk. För organisationer med en egen riskhanteringsavdelning fann Gartner att valet av GRC-leverantör i de flesta fall tar mer än sex månader, och att det kan ta nio månader till innan verktyget används fullt ut.
Det är också svårt att hitta folk som kan driva det. I ENISA:s undersökning NIS Investments 2025 uppger 76 procent av organisationerna att de har svårt att rekrytera cybersäkerhetspersonal. Varje timme teamet lägger på att konfigurera ett system är en timme som inte går till att stänga risker.
Medelstora organisationer behöver ändå ordentlig styrning
En medelstor organisation har samma skyldigheter som en stor. Enligt NIS2, cybersäkerhetslagen och MCF:s föreskrifter, MCFFS 2026:11, behöver ni:
- en ledning som godkänner riskhanteringsåtgärderna, följer upp dem och får en rapport minst en gång om året
- en utsedd systemägare för varje system, och en utsedd informationsägare för informationsbehandlingen
- en handlingsplan med en ansvarig roll och ett slutdatum för varje åtgärd
- en riskanalys som uppdateras när hotbilden ändras eller nya sårbarheter upptäcks
Reglerna pekar inte ut någon särskild programvara. Ert upplägg håller om det visar vem som äger varje risk och ger ledningen en rapport den kan agera på.
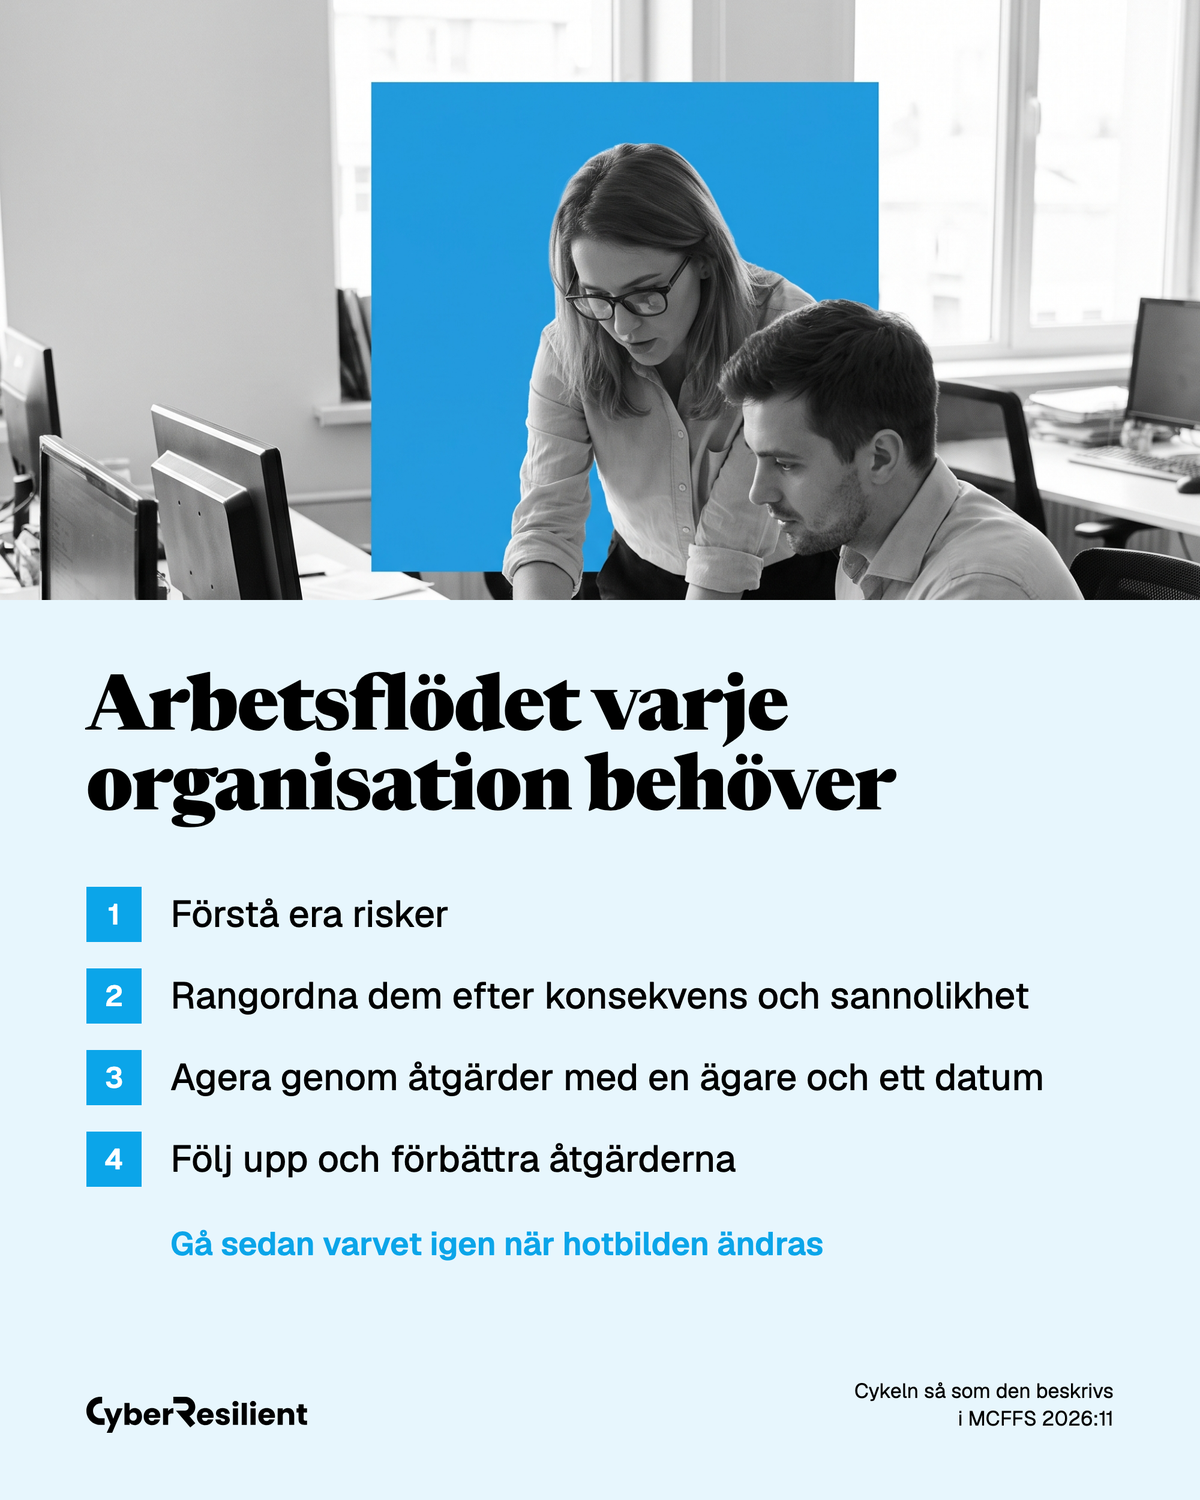
Alla behöver samma arbetsflöde: förstå, prioritera och agera
Bestäm arbetsflödet innan ni väljer verktyg.
- Förstå riskerna och prioritera dem efter konsekvens och sannolikhet.
- Agera genom åtgärder med datum, följ upp och gå varvet igen.
- Lägg budgeten där den gör mest nytta, vilket ni vet först när riskerna är rangordnade.
Många organisationer har aldrig gått igenom hela flödet. Bland små och medelstora företag i ENISA:s undersökning hade 63 procent inte gjort någon cybersäkerhetsbedömning det senaste året. Hör ni dit, välj ett intervall teamet klarar att hålla.
Ge ledningen en tydlig bild, och få ut mer av er GRC-plattform
Ledningen behöver en tydlig bild av cyberrisken, och MCF kräver att arbetet sker inom organisationens befintliga styrning. Arbetsflödet måste ge ett underlag som ett ledningsmöte kan läsa på några minuter: vilka risker som betyder mest, vem som äger dem, vad som är försenat, och om exponeringen ökar eller minskar.
Om organisationen redan har en GRC-plattform blir den mer värd med ett arbetsflöde ovanpå, där de som äger riskerna förstår, prioriterar och agerar. Gartner fann att ungefär fem funktioner, till exempel IT och regelefterlevnad, delar riskavdelningens huvudsakliga GRC-verktyg. Hur håller man då plattformen uppdaterad med data från var och en av dem? Genom att ge dem ett löpande arbetsflöde med ägare, deadlines och en status som alltid är aktuell.
Var CyberResilient passar in
Vi byggde CyberResilient eftersom fler organisationer behövde ett tillgängligt verktyg för den här sortens arbetsflöde. Det hänger ihop i en kedja: ni börjar i Visibility, med kostnadsfria mognadsbedömningar mot flera ramverk. Fynden hanteras och stängs sedan i Control, vår riskhanteringsmodul. Därifrån går samma data vidare in i kontinuitet och motståndskraft.
Snabbare till ägare och åtgärd
Målet är att varje risk har en ägare och en åtgärd med datum så snart den hittas. En GRC-plattform behöver ni om separata team för risk, juridik, regelefterlevnad och revision måste dela en plattform. Oavsett storlek behöver ni det här på plats:
- en aktuell bild av var ni står i förhållande till de ramverk ni omfattas av
- ett riskregister där varje risk går att spåra till fyndet bakom den
- en ägare, en deadline och en status på varje åtgärd
- en rapport ledningen kan agera på, som visar hur bilden förändras över tid
Med de fyra på plats flyttar cyberrisken ut ur kalkylblad och mejltrådar och blir arbete med ett namn och ett datum, som går att driva med eller utan en GRC-plattform.